Kategoriler
Eser Adı Yazar Yayınevi Açıklama İçindekiler Barkod
Arama  
Ana Sayfa Sipariş Takip Üyelik Yardım İletişim
 
 
Bülten
   

×
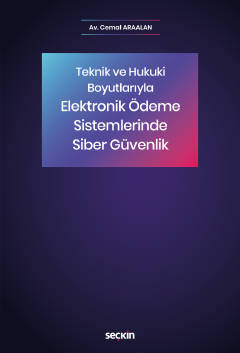
Teknik ve Hukuki Boyutlarıyla
Elektronik Ödeme Sistemlerinde Siber Güvenlik
Şubat 2021 / 1. Baskı / 288 Syf.
Baskısı tükenmiştir.


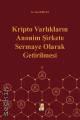
Kitapta, Elektronik ödeme sistemlerinde siber güvenliğin kavramsal çerçevesi, siber saldırı yöntemlerinin anlaşılabilmesi açısından bu saldırıların yöneltildiği elektronik ödeme sistemlerine ilişkin temel bilgiler ile elektronik ödemelere yöneltilen temel siber saldırı vektörleri ve bu kapsamda bu saldırılara karşı alınabilecek önlemler detaylı şekilde irdelenmiştir.

Özellikle elektronik ödeme sistemlerine yöneltilebilecek ve çalışma kapsamında tespit edilen dokuz saldırı yöntemine ilişkin olarak bankacılık ve finans sektörüne yönelik spesifik olaylardan yola çıkılarak konunun uygulama noktasına ışık tutulmaya çalışılmıştır.

Ayrıca bu alanda karşılaştırmalı hukuk ve Türkiye'de bu konuyu ilgilendirebilecek mevzuat değişiklikleri bakımından da neler öngörüldüğü konusunda kapsamlı bilgiye yer verilmiştir. Karşılaştırmalı hukuk açısından özellikle Avrupa Birliği, Amerika Birleşik Devletleri ve Çin Halk Cumhuriyeti açısından incelenen her ülkenin bu alana özgü regülasyonları konusunda da çıkarımlar yapılmıştır. Türkiye'de ise, bu konuda akla gelebilecek taslak ve yürürlükteki tüm yasal düzenlemeler değerlendirilmiştir. Son olarak elektronik ödeme sistemlerinde siber güvenlik bakımından yeni yaklaşımların neler olabileceğine yer verilmiştir.

Not: Özel indirime giren kitapların kapaklarında, normal kullanımını engellemeyecek şekilde, yıpranma veya küçük hasarlar bulunabilir.

Konu Başlıkları
Elektronik Ödeme Sistemlerinde Siber Güvenlik İle İlgili Genel Bilgiler
Elektronik Ödemelere Yöneltilen Siber Saldırı Yöntemleri
Elektronik Ödemelerde Siber Saldırılara Karşı Alınabilecek Önlemler
Karşılaştırmalı Hukuk Açısından Elektronik Ödeme Sistemlerinde Siber Güvenlik Meselesinin Değerlendirilmesi
Elektronik Ödeme Sistemlerindeki Siber Güvenlik Konusunda Türkiye'deki Düzenlemeler
Elektronik Ödemelerde Siber Güvenliğin Sağlanmasında Yeni Yaklaşımlar: Yenilikler, Vaatler Ve Potansiyel Riskler
Barkod: 9789750267093
Yayın Tarihi: Şubat 2021
Baskı Sayısı:  1
Ebat: 16x24
Sayfa Sayısı: 288
Yayınevi: Seçkin Yayıncılık
Kapak Türü: Karton Kapaklı
Dili: Türkçe
Ekler: -


İÇİNDEKİLER
İçindekiler
Önsöz  5
Şekiller Listesi  13
Tablolar Listesi  13
Kısaltmalar  15
Özet  19
Giriş  21
METODOLOJİ  25
Birinci Bölüm
ELEKTRONİK ÖDEME SİSTEMLERİNDE
SİBER GÜVENLİK İLE İLGİLİ GENEL BİLGİLER
1.1. GENEL OLARAK BİLGİ GÜVENLİĞİ VE SİBER GÜVENLİK  27
1.1.1. Bilgi Güvenliği Kavramının Tanımı  28
1.1.2. Bilgi Güvenliğinin Unsurları  28
1.1.3. Siber Güvenliğin Tanımı ve Kavramsal Çerçevesi  30
1.1.4. Elektronik Ödeme Sistemlerinde Siber Güvenliğin Kavramsal Çerçevesi  33
1.2. ELEKTRONİK ÖDEME TÜRLERİ AÇISINDAN SİBER GÜVENLİK  35
1.2.1. Kartlı Ödeme Sistemleri  36
1.2.1.1. Kredi Kartı  36
1.2.1.2. Debit Kartlar ve ATM Cihazları  41
1.2.1.3. Akıllı Kartlar  42
1.2.2. Kartsız Ödeme Sistemleri  43
1.2.2.1. Havale  43
1.2.2.2. EFT  44
1.2.2.3. SEPA  46
1.2.2.4. SWIFT  47
1.2.2.5. Diğer Elektronik Ödeme Yöntemleri  50
İkinci Bölüm
ELEKTRONİK ÖDEMELERE YÖNELTİLEN
SİBER SALDIRI YÖNTEMLERİ
2.1. KARTLI ÖDEME SİSTEMLERİNE YÖNELİK SİBER SALDIRILAR  71
2.1.1. ATM Dolandırıcılıkları  72
2.1.2. ATM’ye Kart, Kâğıt Para veya Aparat Sıkıştırma  72
2.1.3. ATM’ye Zararlı Yazılım Yüklenmesi  73
2.1.4. ATM Aracılığıyla Kart Kopyalama  74
2.1.5. Kart Dolandırıcılıkları  75
2.5.1.1. Kart Kopyalama (Skimming)  75
2.5.1.2. Kart Hesabını Ele Geçirme (Account Takeover)  76
2.5.1.3. POS Kaynaklı Kart Kopyalama  76
2.2. ELEKTRONİK ÖDEMELERDE SİBER GÜVENLİK BAKIMINDAN OLTALAMA (PHISHING) SALDIRILARI  78
2.2.1. Sahte veya Ele Geçirilen Web Sitesi Vasıtasıyla Oltalama  78
2.2.2. Elektronik Posta İletileri Vasıtasıyla Oltalama  79
2.2.3. Smishing  81
2.3. SOSYAL MÜHENDİSLİK (SOCIAL ENGINEERING) SALDIRILARI  81
2.3.1. Sosyal Mühendisliğin Tanımı ve Finans Sektöründe Somut Uygulama Örnekleri  81
2.3.2. Sosyal Mühendislik Döngüleri  85
2.3.2.1. Bilgi Toplama (Information Gathering)  85
2.3.2.2. İlişki Geliştirme (Developing Relationships)  86
2.3.2.3. İstismar (Exploitation)  87
2.3.2.4. İcraat (Execution)  88
2.4. SWIFT SİSTEMİNE YÖNELİK SİBER SALDIRILAR  88
2.4.1. Sisteme İzinsiz Giriş (System Hacking)  91
2.4.2. Zararlı Yazılım Vasıtasıyla SWIFT Dolandırıcılığı (Tailored Malware)  92
2.5. ZARARLI YAZILIMLARIN BANKACILIK VE FİNANS SEKTÖRÜNE ETKİLERİ  93
2.5.1. Virüs  94
2.5.2. Solucan  95
2.5.3. Truva Atı  96
2.5.4. Casus Yazılımlar (Spyware)  98
2.5.5. Korsan Amaçlı Kullanılan Yazlımlar (Rootkits)  99
2.5.6. Fidye Yazılımları (Ransomware)  100
2.6. AĞLARA YÖNELİK GERÇEKLEŞTİRİLEN SİBER SALDIRILAR  101
2.6.1. Hizmeti Engelleme (DoS/DDoS) Saldırıları ve Botnetler  102
2.6.2. Pivoting ve Port Yönlendirme Yöntemleri  106
2.6.3. Oturum Çalma ve Parola Saldırıları  107
2.7. KRİPTO MADENCİLİĞİ SALDIRILARI (CRYPTOJACKING) VE KRİPTO PARALARA YÖNELİK SİBER SALDIRILAR  108
2.7.1. Özel (Gizli) Anahtar Hırsızlığı  110
2.7.2. % 51 Saldırısı  110
2.7.3. İllegal Faaliyetler  111
2.7.4. Mahremiyet Problemi  112
2.7.5. Çift Harcama  115
2.8. FİNANS SEKTÖRÜNDE GELİŞMİŞ SÜREKLİ TEHDİT (APT)  116
2.9. İNTERNET BANKACILIĞI VE MOBİL BANKACILIĞA YÖNELİK SİBER SALDIRILAR  118
Üçüncü Bölüm
ELEKTRONİK ÖDEMELERDE
SİBER SALDIRILARA KARŞI ALINABİLECEK ÖNLEMLER
3.1. SİBER HİJYEN VE SİBER DESTEKLİ MÜHENDİSLİK METODOLOJİSİ (CCE)  121
3.1.1. En Önemli İşlemleri Tespit Etmek (Consequence Priorization)  122
3.1.2. Dijital Alanın Haritasını Çıkarma (Systems Analysis)  123
3.1.3. Olası Saldırı Yollarına Işık Tutma (Consequence–Based Targeting)  123
3.1.4. Riski Azaltma ve Riskten Korunma Olanakları Üretme (Mitigations and Protections)  124
3.2. GENEL ÖNLEMLER  125
3.3. ELEKTRONİK ÖDEME TÜRÜNE BAĞLI OLARAK SİBER SALDIRILARA KARŞI ALINMASI GEREKEN ÖNLEMLER  129
3.3.1. Kartlı Ödeme Sistemlerine Yönelik Alınması Gereken Önlemler  129
3.3.2. Finans Sektöründeki Oltama Faaliyetlerine Yönelik Alınması Gereken Önlemler  132
3.3.2.1. E–mail veya Web Sayfası Kişiselleştirme  132
3.3.2.2. Koruyucu Yazılım  133
3.3.2.3. Çok Unsurlu Kimlik Doğrulama (Multi–factor Authentication)  133
3.3.2.4. Müşteri Farkındalığının Artırılması  133
3.3.3. Elektronik Ödemelerde Sosyal Mühendislik Saldırılarına Karşı Alınması Gereken Önlemler  134
3.3.4. SWIFT Sistemine Yönelik Gerçekleştirilen Saldırılar Karşısında Alınması Gereken Tedbirler  135
3.3.5. Elektronik Finans Sektöründeki Zararlı Yazılımlara Karşı Alınması Gereken Önlemler  136
3.3.6. Finans Sektöründe Ağ Saldırılarına Karşı Alınması Gereken Önlemler  137
3.3.6.1. Ağ Güvenliğine Katmanlı Yaklaşım ve Derinlikte Savunma Stratejisi  138
3.3.6.2. DDoS Saldırılarına Karşı Alınabilecek Önlemler  140
3.3.7. Kripto Paralara Yönelik Siber Saldırılar Karşısında Alınması Gereken Önlemler  141
3.3.8. APT Saldırılarına Karşı Alınması Gereken Önlemler  143
3.3.9. İnternet Bankacılığı ve Mobil Bankacılığı Yönelik Siber Saldırılara Karşı Alınması Gereken Önlemler  145
Dördüncü Bölüm
KARŞILAŞTIRMALI HUKUK AÇISINDAN
ELEKTRONİK ÖDEME SİSTEMLERİNDE
SİBER GÜVENLİK MESELESİNİN DEĞERLENDİRİLMESİ
4.1. ISO STANDARTLARI  151
4.2. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİKLE İLGİLİ AVRUPA BİRLİĞİ’NDEKİ YASAL DÜZENLEMELER  153
4.2.1. Avrupa Birliği Siber Güvenlik Tarihçesi  153
4.2.2. Avrupa Birliği Siber Suç Sözleşmesi (“Budapeşte Sözleşmesi”)  158
4.2.3. Avrupa Birliği’nin 2016/1148 Sayılı Ağ ve Bilgi Sistemlerinin Korunması Direktifi (“NIS Direktifi”)  161
4.2.4. 2019/881 Sayılı ENISA ve Bilişim ve İletişim Teknolojilerinde Siber Güvenlik Sertifikasyon Tüzüğü (“2019/881 Sayılı Tüzük”)  163
4.2.5. Genel Veri Koruma Tüzüğü Kapsamında Elektronik Ödemelerde Siber Güvenlik Açısından Dikkat Çeken Düzenlemeler  166
4.2.6. Avrupa Konseyi’nin Kişisel Verilerin İşlenmesi Karşısında Bireylerin Korunması İçin Sözleşme (“Sözleşme 108”)  167
4.2.7. Avrupa Konseyi’nin Kişisel Verilerin İşlenmesi Karşısında Bireylerin Korunması İçin Modernize Edilmiş Sözleşmesi (“Sözleşmesi 108+”)  168
4.2.8. eIDAS Tüzükleri ve 2020 Tarihli SSI eIDAS Hukuk Raporu  170
4.3. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK İLGİLİ AMERİKA BİRLEŞİK DEVLETLERİ’NDEKİ YASAL DÜZENLEMELER  175
4.3.1. ABD Siber Güvenlik Tarihçesi  177
4.3.2. Elektronik Ödeme Sistemlerinde Siber Güvenlikle İlgili ABD Federal Devlet Yasaları  179
4.3.3. Elektronik Ödeme Sistemlerinde Siber Güvenlikle İlgili ABD’de Bazı Eyalet Yasaları  183
4.4. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK İLE İLGİLİ ÇİN’DEKİ YASAL DÜZENLEMELER  184
Beşinci Bölüm
ELEKTRONİK ÖDEME SİSTEMLERİNDEKİ
SİBER GÜVENLİK KONUSUNDA
TÜRKİYE’DEKİ DÜZENLEMELER
5.1. TÜRKİYE’DE SİBER GÜVENLİK ALANINDA DİKKAT ÇEKEN GELİŞMELER  190
5.1.1. Türkiye’de Siber Güvenlik Çalışmaları  190
5.1.2. USOM, Kurumsal SOME’ler ve Sektörel SOME’ler  193
5.1.3. 2016–2019 Ulusal Siber Güvenlik Stratejisi İle 2016–2019 Ulusal Siber Güvenlik Eylem Planı  194
5.1.4. 2020–2023 Ulusal Güvenlik Stratejisi İle İlgili Gelişmeler  195
5.1.5. Türkiye’nin “Siber Vatan” Projesi  195
5.2. TÜRKİYE’DE ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK AÇISINDAN DİKKAT ÇEKEN REGÜLASYONLAR  196
5.2.1. 5411 Sayılı Bankacılık Kanunu (“Bankacılık Kanunu”)  196
5.2.2. 6493 sayılı Ödeme ve Menkul Kıymet Mutabakat Sistemleri, Ödeme Hizmetleri ve Elektronik Para Kuruluşları Hakkında Kanun  201
5.2.3. Ödeme Hizmetleri ve Elektronik Para İhracı İle Ödeme Kuruluşları ve Elektronik Para Kuruluşları Hakkında Yönetmelik (“Ödeme Hizmetleri Yönetmeliği”)  205
5.2.4. Ödeme Hizmetlerinde TR Karekodunun Üretilmesi ve Kullanılması Hakkında Yönetmelik (“TR Karekodu Yönetmeliği”)  206
5.2.5. Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik (“Elektronik Bankacılık Yönetmeliği”)  208
5.2.6. Türkiye Ödeme ve Para Kuruluşları Birliği Statüsü Yayınlanmasına İlişkin 2678 Sayılı Cumhurbaşkanı Kararı  216
5.2.7. 5237 Sayılı Türk Ceza Kanunu’nda Yer Alan Bilişim Suçları  216
5.2.8. 5809 Sayılı Elektronik Haberleşme Kanunu  221
5.2.9. 5070 Sayılı Elektronik İmza Kanunu  225
5.2.10. 5651 Sayılı İnternet Ortamında Yayınların Düzenlenmesi ve Bu Yayınlar Yoluyla İşlenen Suçlarla Mücadele Edilmesi Hakkında Kanun  228
5.2.11. 6698 Sayılı Kişisel Verilerin Korunması Kanunu (“KVKK”)  232
5.2.12. Taslak Halindeki Hukuki Düzenlemeler  238
5.2.12.1. Ulusal Bilgi Güvenliği Teşkilatı ve Görevleri Hakkında Kanun Tasarısı  238
5.2.12.2. Bilişim Ağ Hizmetlerinin Düzenlenmesi ve Bilişim Suçları Hakkında Kanun Tasarısı  240
5.2.12.3. Bankalarca Kullanılacak Uzaktan Kimlik Tespiti Yöntemlerine İlişkin Tebliğ Taslağı (“Tebliğ Taslağı”)  242
Altıncı Bölüm
ELEKTRONİK ÖDEMELERDE
SİBER GÜVENLİĞİN SAĞLANMASINDA YENİ YAKLAŞIMLAR: YENİLİKLER, VAATLER VE POTANSİYEL RİSKLER
6.1. KRİPTO PARALARDA SİBER GÜVENLİK VE BLOKZİNCİRİN SİBER GÜVENLİĞİN SAĞLANMASINDAKİ İŞLEVİ  249
6.2. BİYOMETRİK YÖNTEMLERLE ÖDEMELERDE SİBER GÜVENLİK  254
6.3. AÇIK BANKACILIKTA SİBER GÜVENLİK  256
6.4. YAPAY ZEKANIN SİBER GÜVENLİK ALANINDA BANKACILIK SEKTÖRÜNE OLASI ETKİLERİ  259
6.5. COVİD–19 PANDEMİ SALGININ DİJİTAL BANKACILIĞA OLASI ETKİLERİ  262
Sonuç  265
Kaynakça  267


Şerafettin Ekici
Eylül 2026
635.00 TL
İndirimli: 571.50 TL (%10)
Sepete Ekle
Melih Arslan
Eylül 2026
1550.00 TL
Sepete Ekle


İÇİNDEKİLER
İçindekiler
Önsöz  5
Şekiller Listesi  13
Tablolar Listesi  13
Kısaltmalar  15
Özet  19
Giriş  21
METODOLOJİ  25
Birinci Bölüm
ELEKTRONİK ÖDEME SİSTEMLERİNDE
SİBER GÜVENLİK İLE İLGİLİ GENEL BİLGİLER
1.1. GENEL OLARAK BİLGİ GÜVENLİĞİ VE SİBER GÜVENLİK  27
1.1.1. Bilgi Güvenliği Kavramının Tanımı  28
1.1.2. Bilgi Güvenliğinin Unsurları  28
1.1.3. Siber Güvenliğin Tanımı ve Kavramsal Çerçevesi  30
1.1.4. Elektronik Ödeme Sistemlerinde Siber Güvenliğin Kavramsal Çerçevesi  33
1.2. ELEKTRONİK ÖDEME TÜRLERİ AÇISINDAN SİBER GÜVENLİK  35
1.2.1. Kartlı Ödeme Sistemleri  36
1.2.1.1. Kredi Kartı  36
1.2.1.2. Debit Kartlar ve ATM Cihazları  41
1.2.1.3. Akıllı Kartlar  42
1.2.2. Kartsız Ödeme Sistemleri  43
1.2.2.1. Havale  43
1.2.2.2. EFT  44
1.2.2.3. SEPA  46
1.2.2.4. SWIFT  47
1.2.2.5. Diğer Elektronik Ödeme Yöntemleri  50
İkinci Bölüm
ELEKTRONİK ÖDEMELERE YÖNELTİLEN
SİBER SALDIRI YÖNTEMLERİ
2.1. KARTLI ÖDEME SİSTEMLERİNE YÖNELİK SİBER SALDIRILAR  71
2.1.1. ATM Dolandırıcılıkları  72
2.1.2. ATM’ye Kart, Kâğıt Para veya Aparat Sıkıştırma  72
2.1.3. ATM’ye Zararlı Yazılım Yüklenmesi  73
2.1.4. ATM Aracılığıyla Kart Kopyalama  74
2.1.5. Kart Dolandırıcılıkları  75
2.5.1.1. Kart Kopyalama (Skimming)  75
2.5.1.2. Kart Hesabını Ele Geçirme (Account Takeover)  76
2.5.1.3. POS Kaynaklı Kart Kopyalama  76
2.2. ELEKTRONİK ÖDEMELERDE SİBER GÜVENLİK BAKIMINDAN OLTALAMA (PHISHING) SALDIRILARI  78
2.2.1. Sahte veya Ele Geçirilen Web Sitesi Vasıtasıyla Oltalama  78
2.2.2. Elektronik Posta İletileri Vasıtasıyla Oltalama  79
2.2.3. Smishing  81
2.3. SOSYAL MÜHENDİSLİK (SOCIAL ENGINEERING) SALDIRILARI  81
2.3.1. Sosyal Mühendisliğin Tanımı ve Finans Sektöründe Somut Uygulama Örnekleri  81
2.3.2. Sosyal Mühendislik Döngüleri  85
2.3.2.1. Bilgi Toplama (Information Gathering)  85
2.3.2.2. İlişki Geliştirme (Developing Relationships)  86
2.3.2.3. İstismar (Exploitation)  87
2.3.2.4. İcraat (Execution)  88
2.4. SWIFT SİSTEMİNE YÖNELİK SİBER SALDIRILAR  88
2.4.1. Sisteme İzinsiz Giriş (System Hacking)  91
2.4.2. Zararlı Yazılım Vasıtasıyla SWIFT Dolandırıcılığı (Tailored Malware)  92
2.5. ZARARLI YAZILIMLARIN BANKACILIK VE FİNANS SEKTÖRÜNE ETKİLERİ  93
2.5.1. Virüs  94
2.5.2. Solucan  95
2.5.3. Truva Atı  96
2.5.4. Casus Yazılımlar (Spyware)  98
2.5.5. Korsan Amaçlı Kullanılan Yazlımlar (Rootkits)  99
2.5.6. Fidye Yazılımları (Ransomware)  100
2.6. AĞLARA YÖNELİK GERÇEKLEŞTİRİLEN SİBER SALDIRILAR  101
2.6.1. Hizmeti Engelleme (DoS/DDoS) Saldırıları ve Botnetler  102
2.6.2. Pivoting ve Port Yönlendirme Yöntemleri  106
2.6.3. Oturum Çalma ve Parola Saldırıları  107
2.7. KRİPTO MADENCİLİĞİ SALDIRILARI (CRYPTOJACKING) VE KRİPTO PARALARA YÖNELİK SİBER SALDIRILAR  108
2.7.1. Özel (Gizli) Anahtar Hırsızlığı  110
2.7.2. % 51 Saldırısı  110
2.7.3. İllegal Faaliyetler  111
2.7.4. Mahremiyet Problemi  112
2.7.5. Çift Harcama  115
2.8. FİNANS SEKTÖRÜNDE GELİŞMİŞ SÜREKLİ TEHDİT (APT)  116
2.9. İNTERNET BANKACILIĞI VE MOBİL BANKACILIĞA YÖNELİK SİBER SALDIRILAR  118
Üçüncü Bölüm
ELEKTRONİK ÖDEMELERDE
SİBER SALDIRILARA KARŞI ALINABİLECEK ÖNLEMLER
3.1. SİBER HİJYEN VE SİBER DESTEKLİ MÜHENDİSLİK METODOLOJİSİ (CCE)  121
3.1.1. En Önemli İşlemleri Tespit Etmek (Consequence Priorization)  122
3.1.2. Dijital Alanın Haritasını Çıkarma (Systems Analysis)  123
3.1.3. Olası Saldırı Yollarına Işık Tutma (Consequence–Based Targeting)  123
3.1.4. Riski Azaltma ve Riskten Korunma Olanakları Üretme (Mitigations and Protections)  124
3.2. GENEL ÖNLEMLER  125
3.3. ELEKTRONİK ÖDEME TÜRÜNE BAĞLI OLARAK SİBER SALDIRILARA KARŞI ALINMASI GEREKEN ÖNLEMLER  129
3.3.1. Kartlı Ödeme Sistemlerine Yönelik Alınması Gereken Önlemler  129
3.3.2. Finans Sektöründeki Oltama Faaliyetlerine Yönelik Alınması Gereken Önlemler  132
3.3.2.1. E–mail veya Web Sayfası Kişiselleştirme  132
3.3.2.2. Koruyucu Yazılım  133
3.3.2.3. Çok Unsurlu Kimlik Doğrulama (Multi–factor Authentication)  133
3.3.2.4. Müşteri Farkındalığının Artırılması  133
3.3.3. Elektronik Ödemelerde Sosyal Mühendislik Saldırılarına Karşı Alınması Gereken Önlemler  134
3.3.4. SWIFT Sistemine Yönelik Gerçekleştirilen Saldırılar Karşısında Alınması Gereken Tedbirler  135
3.3.5. Elektronik Finans Sektöründeki Zararlı Yazılımlara Karşı Alınması Gereken Önlemler  136
3.3.6. Finans Sektöründe Ağ Saldırılarına Karşı Alınması Gereken Önlemler  137
3.3.6.1. Ağ Güvenliğine Katmanlı Yaklaşım ve Derinlikte Savunma Stratejisi  138
3.3.6.2. DDoS Saldırılarına Karşı Alınabilecek Önlemler  140
3.3.7. Kripto Paralara Yönelik Siber Saldırılar Karşısında Alınması Gereken Önlemler  141
3.3.8. APT Saldırılarına Karşı Alınması Gereken Önlemler  143
3.3.9. İnternet Bankacılığı ve Mobil Bankacılığı Yönelik Siber Saldırılara Karşı Alınması Gereken Önlemler  145
Dördüncü Bölüm
KARŞILAŞTIRMALI HUKUK AÇISINDAN
ELEKTRONİK ÖDEME SİSTEMLERİNDE
SİBER GÜVENLİK MESELESİNİN DEĞERLENDİRİLMESİ
4.1. ISO STANDARTLARI  151
4.2. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİKLE İLGİLİ AVRUPA BİRLİĞİ’NDEKİ YASAL DÜZENLEMELER  153
4.2.1. Avrupa Birliği Siber Güvenlik Tarihçesi  153
4.2.2. Avrupa Birliği Siber Suç Sözleşmesi (“Budapeşte Sözleşmesi”)  158
4.2.3. Avrupa Birliği’nin 2016/1148 Sayılı Ağ ve Bilgi Sistemlerinin Korunması Direktifi (“NIS Direktifi”)  161
4.2.4. 2019/881 Sayılı ENISA ve Bilişim ve İletişim Teknolojilerinde Siber Güvenlik Sertifikasyon Tüzüğü (“2019/881 Sayılı Tüzük”)  163
4.2.5. Genel Veri Koruma Tüzüğü Kapsamında Elektronik Ödemelerde Siber Güvenlik Açısından Dikkat Çeken Düzenlemeler  166
4.2.6. Avrupa Konseyi’nin Kişisel Verilerin İşlenmesi Karşısında Bireylerin Korunması İçin Sözleşme (“Sözleşme 108”)  167
4.2.7. Avrupa Konseyi’nin Kişisel Verilerin İşlenmesi Karşısında Bireylerin Korunması İçin Modernize Edilmiş Sözleşmesi (“Sözleşmesi 108+”)  168
4.2.8. eIDAS Tüzükleri ve 2020 Tarihli SSI eIDAS Hukuk Raporu  170
4.3. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK İLGİLİ AMERİKA BİRLEŞİK DEVLETLERİ’NDEKİ YASAL DÜZENLEMELER  175
4.3.1. ABD Siber Güvenlik Tarihçesi  177
4.3.2. Elektronik Ödeme Sistemlerinde Siber Güvenlikle İlgili ABD Federal Devlet Yasaları  179
4.3.3. Elektronik Ödeme Sistemlerinde Siber Güvenlikle İlgili ABD’de Bazı Eyalet Yasaları  183
4.4. ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK İLE İLGİLİ ÇİN’DEKİ YASAL DÜZENLEMELER  184
Beşinci Bölüm
ELEKTRONİK ÖDEME SİSTEMLERİNDEKİ
SİBER GÜVENLİK KONUSUNDA
TÜRKİYE’DEKİ DÜZENLEMELER
5.1. TÜRKİYE’DE SİBER GÜVENLİK ALANINDA DİKKAT ÇEKEN GELİŞMELER  190
5.1.1. Türkiye’de Siber Güvenlik Çalışmaları  190
5.1.2. USOM, Kurumsal SOME’ler ve Sektörel SOME’ler  193
5.1.3. 2016–2019 Ulusal Siber Güvenlik Stratejisi İle 2016–2019 Ulusal Siber Güvenlik Eylem Planı  194
5.1.4. 2020–2023 Ulusal Güvenlik Stratejisi İle İlgili Gelişmeler  195
5.1.5. Türkiye’nin “Siber Vatan” Projesi  195
5.2. TÜRKİYE’DE ELEKTRONİK ÖDEME SİSTEMLERİNDE SİBER GÜVENLİK AÇISINDAN DİKKAT ÇEKEN REGÜLASYONLAR  196
5.2.1. 5411 Sayılı Bankacılık Kanunu (“Bankacılık Kanunu”)  196
5.2.2. 6493 sayılı Ödeme ve Menkul Kıymet Mutabakat Sistemleri, Ödeme Hizmetleri ve Elektronik Para Kuruluşları Hakkında Kanun  201
5.2.3. Ödeme Hizmetleri ve Elektronik Para İhracı İle Ödeme Kuruluşları ve Elektronik Para Kuruluşları Hakkında Yönetmelik (“Ödeme Hizmetleri Yönetmeliği”)  205
5.2.4. Ödeme Hizmetlerinde TR Karekodunun Üretilmesi ve Kullanılması Hakkında Yönetmelik (“TR Karekodu Yönetmeliği”)  206
5.2.5. Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik (“Elektronik Bankacılık Yönetmeliği”)  208
5.2.6. Türkiye Ödeme ve Para Kuruluşları Birliği Statüsü Yayınlanmasına İlişkin 2678 Sayılı Cumhurbaşkanı Kararı  216
5.2.7. 5237 Sayılı Türk Ceza Kanunu’nda Yer Alan Bilişim Suçları  216
5.2.8. 5809 Sayılı Elektronik Haberleşme Kanunu  221
5.2.9. 5070 Sayılı Elektronik İmza Kanunu  225
5.2.10. 5651 Sayılı İnternet Ortamında Yayınların Düzenlenmesi ve Bu Yayınlar Yoluyla İşlenen Suçlarla Mücadele Edilmesi Hakkında Kanun  228
5.2.11. 6698 Sayılı Kişisel Verilerin Korunması Kanunu (“KVKK”)  232
5.2.12. Taslak Halindeki Hukuki Düzenlemeler  238
5.2.12.1. Ulusal Bilgi Güvenliği Teşkilatı ve Görevleri Hakkında Kanun Tasarısı  238
5.2.12.2. Bilişim Ağ Hizmetlerinin Düzenlenmesi ve Bilişim Suçları Hakkında Kanun Tasarısı  240
5.2.12.3. Bankalarca Kullanılacak Uzaktan Kimlik Tespiti Yöntemlerine İlişkin Tebliğ Taslağı (“Tebliğ Taslağı”)  242
Altıncı Bölüm
ELEKTRONİK ÖDEMELERDE
SİBER GÜVENLİĞİN SAĞLANMASINDA YENİ YAKLAŞIMLAR: YENİLİKLER, VAATLER VE POTANSİYEL RİSKLER
6.1. KRİPTO PARALARDA SİBER GÜVENLİK VE BLOKZİNCİRİN SİBER GÜVENLİĞİN SAĞLANMASINDAKİ İŞLEVİ  249
6.2. BİYOMETRİK YÖNTEMLERLE ÖDEMELERDE SİBER GÜVENLİK  254
6.3. AÇIK BANKACILIKTA SİBER GÜVENLİK  256
6.4. YAPAY ZEKANIN SİBER GÜVENLİK ALANINDA BANKACILIK SEKTÖRÜNE OLASI ETKİLERİ  259
6.5. COVİD–19 PANDEMİ SALGININ DİJİTAL BANKACILIĞA OLASI ETKİLERİ  262
Sonuç  265
Kaynakça  267


Kitap
Bülten
Kitap
Kitap
İndirimli Kitaplar
 
 
Ana Sayfa | 2021 Kaynakça Dokümanı | Hakkımızda | Bülten | Kişisel Verilerin Korunması | Yardım | İletişim

Seçkin Yayıncılık San. Tic. A.Ş.
Copyright © 1996 - 2026